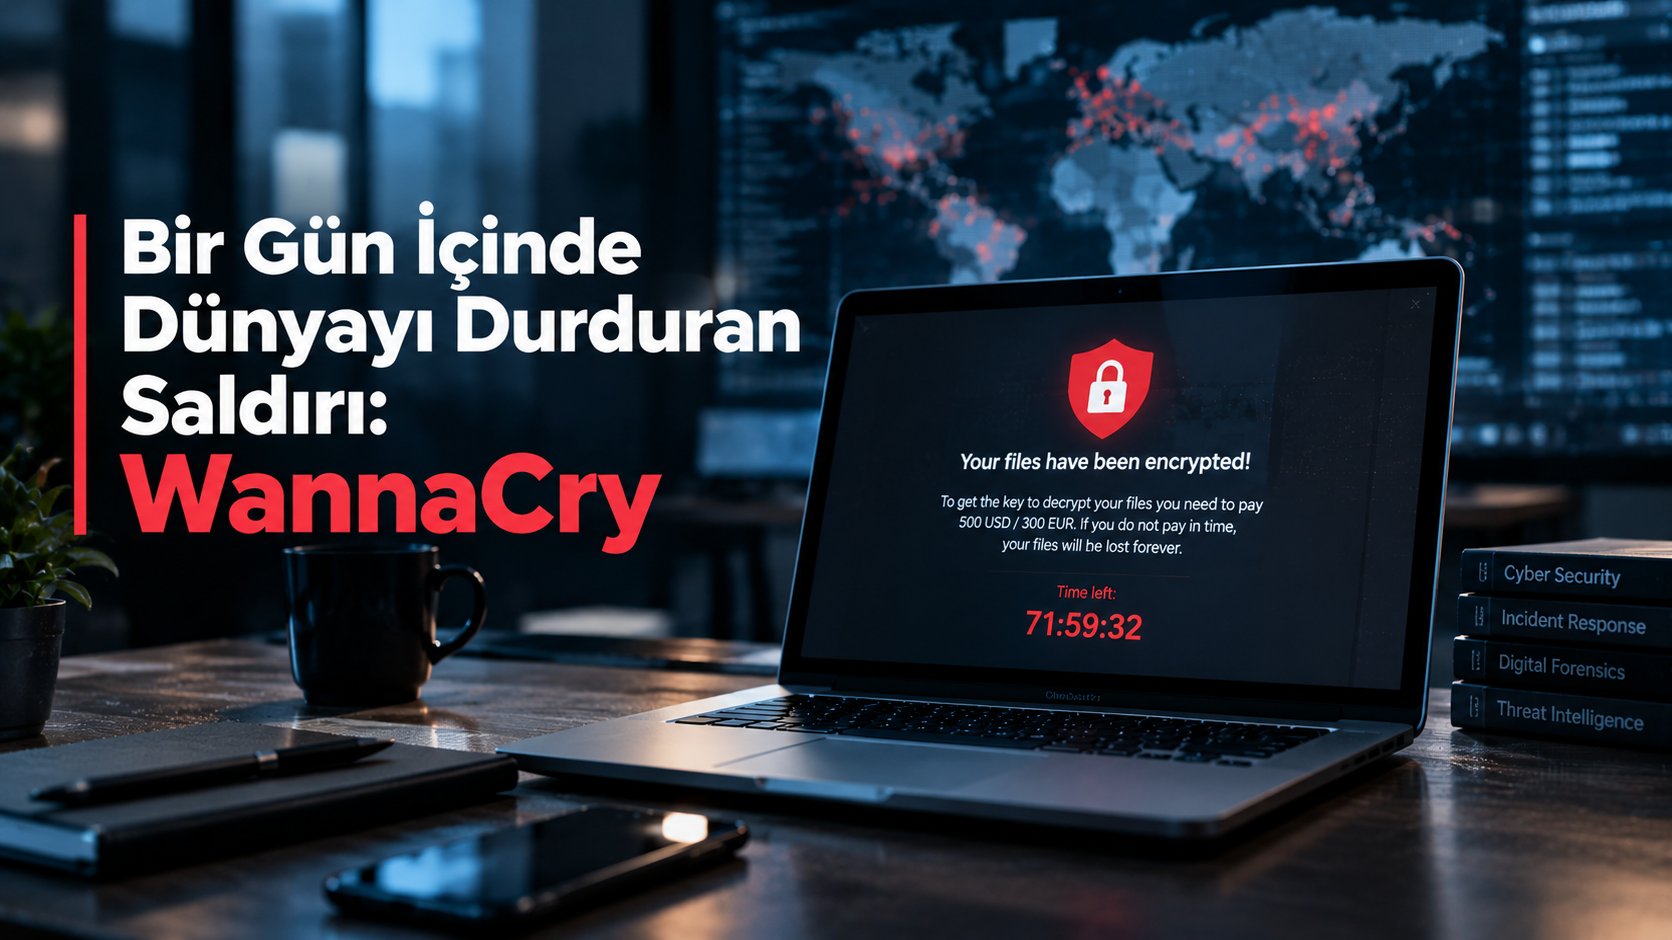
Bir Gün İçinde Dünyayı Durduran Saldırı: WannaCry
🏥 Bir Hastanede Sistemler Bir Anda Çalışmamaya Başlarsa?
12 Mayıs 2017.
Dünya genelinde binlerce bilgisayar aynı anda alarm vermeye başladı.
Ekranlarda dosyaların şifrelendiğini ve ödeme yapılması gerektiğini belirten mesajlar görülüyordu.
Saldırının adı:
🦠 WannaCry
Ancak WannaCry'yi tehlikeli yapan yalnızca dosyaları şifrelemesi değildi.
Zararlı yazılım, savunmasız Windows sistemleri arasında kullanıcı müdahalesi olmadan yayılabiliyordu.
Bu nedenle saldırı kısa sürede küresel ölçekte büyüdü.
Europol, saldırının 150 ülkede 300 binden fazla bilgisayarı etkilediğini bildirdi.
🏥 En Çarpıcı Örnek: NHS
Saldırının etkileri İngiltere'nin sağlık sistemi NHS içerisinde oldukça belirgin şekilde görüldü.
İngiltere Ulusal Siber Güvenlik Merkezi'ne (NCSC) göre saldırı 47 NHS trust ve Foundation Trust'ı etkiledi.
Bazı hastanelerde:
-
🚑 Ambulanslar başka merkezlere yönlendirildi.
-
📅 Operasyonlar iptal edildi.
-
💻 Bilgisayar sistemleri kullanılamadı.
-
🏥 Bazı hizmetlerde ciddi aksaklıklar yaşandı.
Daha sonraki NCSC değerlendirmesinde saldırının İngiltere'deki hastane trustlarının yaklaşık üçte birinde kesintiye neden olduğu belirtildi.
Buradaki en önemli nokta ise şu:
Saldırganların her sisteme tek tek girmesi gerekmiyordu.
🔗 WannaCry Nasıl Yayıldı?
WannaCry, Windows sistemlerinde daha önce bilinen bir güvenlik açığından yararlanarak ağ içerisinde yayılabiliyordu.
Microsoft bu açık için güvenlik güncellemesini 14 Mart 2017'de yayınlamıştı.
Ancak bazı sistemler güncellenmemişti.
Ve saldırı başladığında savunmasız sistemler, ağ içerisindeki diğer bilgisayarlar için yeni yayılma noktalarına dönüştü.
Basitleştirirsek:
🖥️ Savunmasız bilgisayar
↓
🦠 WannaCry
↓
🔗 Ağdaki diğer savunmasız sistemler
↓
💥 Hızlı yayılım
İşte saldırının asıl gücü buradaydı.
⚠️ Asıl Ders: “Bana Bir Şey Olmaz”
WannaCry'nin en önemli mesajlarından biri yalnızca ransomware'in tehlikeli olması değil.
Güncellenmeyen tek bir sistem, bağlı olduğu ağ için ciddi bir risk oluşturabilir.
Bu nedenle siber güvenlik yalnızca antivirüs kurmaktan veya güçlü parola kullanmaktan ibaret değildir.
Temel güvenlik yaklaşımında:
-
🔄 İşletim sistemi ve uygulamalar zamanında güncellenmeli
-
🔒 Kritik sistemler mümkün olduğunca izole edilmeli
-
💾 Düzenli ve çevrimdışı yedekler tutulmalı
-
🚫 Gereksiz servisler kapatılmalı
-
👤 Kullanıcı yetkileri sınırlandırılmalı
-
👀 Sistemler sürekli izlenmeli
-
🚨 Olay müdahale planı önceden hazırlanmalı
💡 Bugün İçin Çıkarılacak Ders
WannaCry'nin üzerinden yıllar geçmiş olabilir.
Ancak saldırının temelindeki problem hâlâ geçerli:
Bir güvenlik açığını saldırı gerçekleşmeden kapatmak, saldırı başladıktan sonra sistemi kurtarmaktan çok daha kolaydır.
%100 güvenli bir sistem olmayabilir.
Ancak saldırganın işini zorlaştırmak, saldırının ağ içerisinde yayılmasını engellemek ve sistemleri hızlıca geri döndürebilmek mümkündür.
🛡️ Güvenlik, saldırı gerçekleştiğinde başlayan bir süreç değildir.
Saldırıdan çok önce başlayan bir hazırlıktır.
📚 Kaynak: Europol ve Birleşik Krallık National Cyber Security Centre (NCSC).